Domain cash-game.de kaufen?
Wir ziehen mit dem Projekt
cash-game.de um.
Sind Sie am Kauf der Domain
cash-game.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cash-game.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Strategie und Taktik ist beim Spiel Bridge besonders wichtig?
Beim Bridge ist es wichtig, mit dem Partner zu kommunizieren und gemeinsame Signale zu verwenden, um Informationen auszutauschen. Eine gute Planung und Absprache zwischen den Spielern ist entscheidend, um die besten Karten zu nutzen und den Gegner zu überlisten. Es ist wichtig, flexibel zu sein und sich an die sich ständig ändernde Spielsituation anzupassen. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
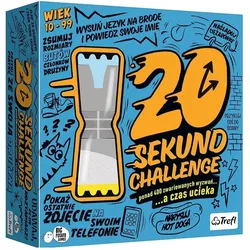
Trefl Spiel 20-Sekunden-HerausforderungZwei Teams, ein Juror, über 400 verrückte Herausforderungen und nur 20 Sekunden zum Überleben! In 20 Second Challenge haben die Spieler die Möglichkeit, ihre Fähigkeiten zu testen, indem sie eine Reihe herausfordernder, überraschender und verrückter Aufgaben erfüllen. Je schneller Sie eine Herausforderung meistern, desto weniger Zeit lassen Sie Ihren Gegnern. Es ist ein Partyspiel, das Sie laut zum Lachen bringen wird! Lieferumfang: - 222 doppelseitige Herausforderungskarten - 2 Hilfekarten - Sanduhr - Anleitung Spieldauer: 20 Minuten.32,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risiko Transformers retro Spiel Brettspiel GesellschaftsspielWinning Moves Risiko - Transformers retro Das Spiel beginnt mit einer von Menschen bewohnten Welt, die aber unmittelbar vor der Invasion durch die Decepticons steht! Die mächtigen Autobots, die von der Mitte des Spielbretts starten, sind die einzige Hoff29,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Funko 57516 - Strategie-Spiel - Funkoverse Marvel (Spielerweiterung)Funko Strategie-Spiel - Funkoverse Marvel (Spielerweiterung) Balanciere den Kosmos! Kombiniere Thanos mit deinen Funkoverse Strategiespielen! Bringe die Kraft von Thanos gegen deine Rivalen auf und behaupte deinen rechtmäßigen Platz als ultimative Macht im Universum! KOMBINIERE DIESE ERWEITERUNG MIT...6,18 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter


-
Welche Strategie ist am erfolgversprechendsten bei einem Spiel wie Monopoly oder Risiko?
In Monopoly ist eine Strategie, die auf den Kauf von Grundstücken mit hohem Wert und dem Bau von Häusern und Hotels basiert, oft erfolgreich. In Risiko ist es wichtig, sich auf die Eroberung von Kontinenten zu konzentrieren und gleichzeitig eine starke Verteidigung aufzubauen. Zudem ist es entscheidend, die Ressourcen effizient zu nutzen und die Bewegungen der Gegner zu beobachten. **
-
Welche Strategie und Taktik können beim Bridge-Spiel angewendet werden, um das beste Ergebnis zu erzielen?
Eine gute Strategie beim Bridge-Spiel ist es, mit dem Partner zu kommunizieren und Informationen über die Hand auszutauschen. Taktisch ist es wichtig, die Karten des Gegners zu lesen und die eigenen Stärken zu nutzen, um den bestmöglichen Zug zu machen. Durch ein gutes Zusammenspiel von Strategie und Taktik kann man beim Bridge-Spiel das beste Ergebnis erzielen. **
-
Welche Strategie ist die effektivste, um in einem Spiel oder Wettkampf möglichst viele Treffer zu erzielen?
Die effektivste Strategie ist, sich gut zu positionieren, um den Gegner auszuspielen und Treffer zu landen. Zudem ist es wichtig, die Bewegungen des Gegners zu antizipieren und schnell zu reagieren. Eine gute Vorbereitung und ein gutes Training sind entscheidend, um die Trefferquote zu maximieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
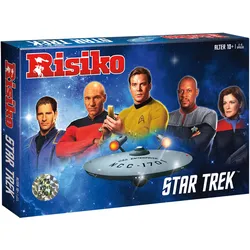
Risiko Star Trek Strategie Spiel Gesellschaftsspiel Brettspiel - streng limitiert - deutschWinning Moves Risiko Star Trek Auf 5000 Stück limitierte Ausgabe mit nummeriertem Hologramm Sticker! Q hat die Captains Kirk, Picard, Sisko, Janeway und Archer versammelt, um herauszufinden, wer von ihnen am besten geeignet ist, das Kommando über die St39,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trefl Spiel 20-Sekunden-HerausforderungZwei Teams, ein Juror, über 400 verrückte Herausforderungen und nur 20 Sekunden zum Überleben! In 20 Second Challenge haben die Spieler die Möglichkeit, ihre Fähigkeiten zu testen, indem sie eine Reihe herausfordernder, überraschender und verrückter Aufgaben erfüllen. Je schneller Sie eine Herausforderung meistern, desto weniger Zeit lassen Sie Ihren Gegnern. Es ist ein Partyspiel, das Sie laut zum Lachen bringen wird! Lieferumfang: - 222 doppelseitige Herausforderungskarten - 2 Hilfekarten - Sanduhr - Anleitung Spieldauer: 20 Minuten.32,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Strategie und Taktik ist beim Spiel Bridge besonders wichtig?
Beim Bridge ist es wichtig, mit dem Partner zu kommunizieren und gemeinsame Signale zu verwenden, um Informationen auszutauschen. Eine gute Planung und Absprache zwischen den Spielern ist entscheidend, um die besten Karten zu nutzen und den Gegner zu überlisten. Es ist wichtig, flexibel zu sein und sich an die sich ständig ändernde Spielsituation anzupassen. **
-
Welche Strategie ist am erfolgversprechendsten bei einem Spiel wie Monopoly oder Risiko?
In Monopoly ist eine Strategie, die auf den Kauf von Grundstücken mit hohem Wert und dem Bau von Häusern und Hotels basiert, oft erfolgreich. In Risiko ist es wichtig, sich auf die Eroberung von Kontinenten zu konzentrieren und gleichzeitig eine starke Verteidigung aufzubauen. Zudem ist es entscheidend, die Ressourcen effizient zu nutzen und die Bewegungen der Gegner zu beobachten. **
-
Welche Strategie und Taktik können beim Bridge-Spiel angewendet werden, um das beste Ergebnis zu erzielen?
Eine gute Strategie beim Bridge-Spiel ist es, mit dem Partner zu kommunizieren und Informationen über die Hand auszutauschen. Taktisch ist es wichtig, die Karten des Gegners zu lesen und die eigenen Stärken zu nutzen, um den bestmöglichen Zug zu machen. Durch ein gutes Zusammenspiel von Strategie und Taktik kann man beim Bridge-Spiel das beste Ergebnis erzielen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Risiko Transformers retro Spiel Brettspiel GesellschaftsspielWinning Moves Risiko - Transformers retro Das Spiel beginnt mit einer von Menschen bewohnten Welt, die aber unmittelbar vor der Invasion durch die Decepticons steht! Die mächtigen Autobots, die von der Mitte des Spielbretts starten, sind die einzige Hoff29,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Funko 57516 - Strategie-Spiel - Funkoverse Marvel (Spielerweiterung)Funko Strategie-Spiel - Funkoverse Marvel (Spielerweiterung) Balanciere den Kosmos! Kombiniere Thanos mit deinen Funkoverse Strategiespielen! Bringe die Kraft von Thanos gegen deine Rivalen auf und behaupte deinen rechtmäßigen Platz als ultimative Macht im Universum! KOMBINIERE DIESE ERWEITERUNG MIT...6,18 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Gerhards Spiel Zoom - Strategie im Doppelpack 241536Zoom - Vier Kugeln im Quadrat Welcher Spieler schafft es als Erster, im Innenfeld des Spielbrettes ein Quadrat aus 4 Kugeln zu bilden? Es wird von außen (Startfelder) nach innen gespielt und jede Kugel darf beliebig weit in gerader Linie ziehen. Der34,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Welche Strategie ist die effektivste, um in einem Spiel oder Wettkampf möglichst viele Treffer zu erzielen?
Die effektivste Strategie ist, sich gut zu positionieren, um den Gegner auszuspielen und Treffer zu landen. Zudem ist es wichtig, die Bewegungen des Gegners zu antizipieren und schnell zu reagieren. Eine gute Vorbereitung und ein gutes Training sind entscheidend, um die Trefferquote zu maximieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.